


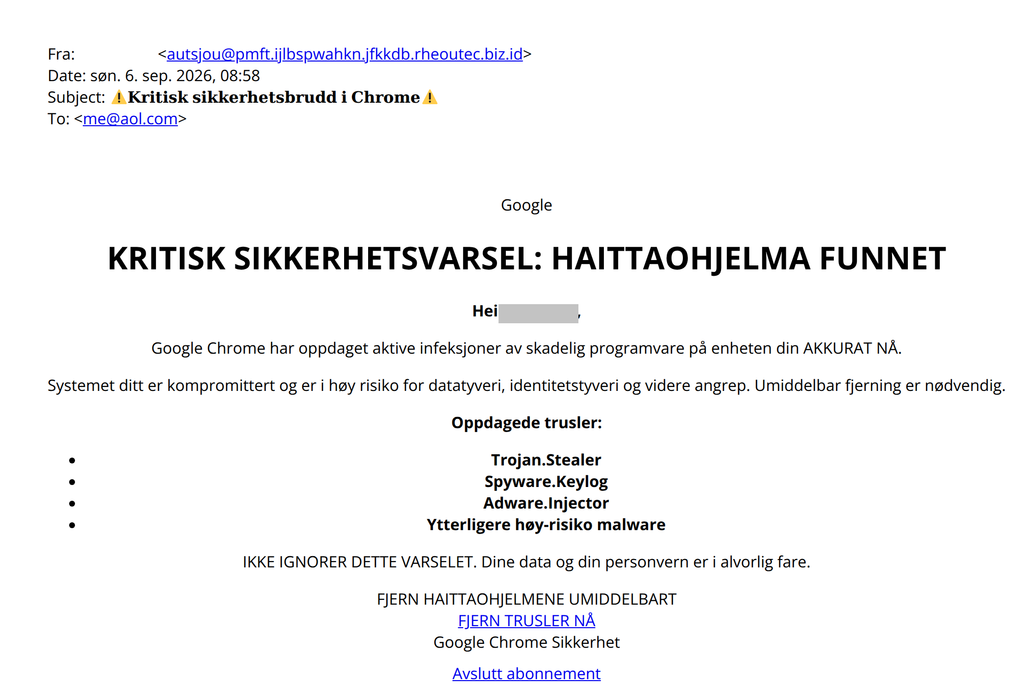
Denne e-posten, som utgir seg for å være fra starten på mottakers e-postadresse, ble videresendt til vår mailsjekker. Vår konklusjon var at e-posten vurderes som usikker og at den er et phishing-forsøk. Avsenderadressen er “autsjou@pmft.ijlbspwahkn.jfkkdb.rheoutec.biz.id” og emnet er “Kritisk sikkerhetsbrudd i Chrome”.
Vi anbefaler å ikke klikke på noen lenke/knapp i denne e-posten eller oppgi noen form for personlig/finansiell informasjon.
Hvordan fungerer denne svindelen?
E-posten er et phishing-forsøk, altså et forsøk på å “fiske” informasjon fra deg for så å misbruke den informasjonen:
E-posten hevder at det har blitt funnet skadelig programvare på enheten og viser til en understreket setning hvor det står “Fjern truslene nå” for å løse det, den setningen inneholder en lenke. Men e-posten er egentlig ikke fra Chrome eller sikkerhetstjenester og lenken går til en nettside som ikke har noe med Chrome eller sikkerhetstjenester å gjøre, selv om det kan se slik ut. Der blir du etter hvert enten bedt om å fylle inn personlig/sensitiv informasjon, som da kan misbrukes, eller det lastes ned skadelig programvare på din PC/enhet.
E-posten ønsker rett og slett å lure fra deg informasjon og/eller få deg til å besøke skadelige nettsider.
Hva avslører denne e-posten?
- Avsenderadressen er ikke en troverdig og relevant e-postadresse som Chrome eller sikkerhetstjenester ville sendt fra.
- Chrome eller sikkerhetstjenester ville ikke henvist til en svar til-adresse som ser ut som den tilhører en privatperson.
- Lenken e-posten viser til, leder til en nettside som ikke har noe med Chrome eller seriøse sikkerhetstjenester å gjøre.
- E-posten ser ikke tillitsvekkende og profesjonell ut.
- Det ser ut som at e-posten kommer fra starten på mottakers e-postadresse, dette er et rødt flagg.
- E-posten har stort fokus på å stresse og skremme mottaker, noe som er en vanlig taktikk innen phishing.
- E-posten blander finsk og norsk, noe som er rart.
Her er noen gode forholdsregler for å unngå å bli svindlet:
- Bruk sunn fornuft før du utleverer personlig informasjon. Når du får et varsel fra banken din eller en annen større institusjon, må du aldri klikke på lenken i e-posten. Åpne i stedet nettleservinduet, for eksempel Chrome, og skriv inn adressen direkte i adressefeltet. Slik kan du forsikre deg om at nettstedet er ekte.
- Stol aldri på alarmerende meldinger. De fleste anerkjente selskaper vil ikke be om personlig informasjon eller kontodetaljer via e-post. Dette inkluderer banken din, forsikringsselskapet og alle selskaper du gjør forretninger med. Hvis du noen gang mottar en e-post som ber om noen form for kontoinformasjon, så slett den umiddelbart og ring deretter selskapet for å bekrefte at kontoen din er OK.
- Ikke åpne vedlegg i mistenkelige eller merkelige e-poster – spesielt Word, Excel, PowerPoint eller PDF-vedlegg.
- Unngå å klikke på lenker i e-poster til enhver tid, fordi disse kan inneholde skadelig programvare. Besøk heller nettstedet direkte ved å skrive inn riktig nettadresse.
- Hold programvaren og operativsystemet oppdatert. Windows er et ofte mål for phishing og andre angrep, så vær sikker på at du er sikker og oppdatert. Spesielt for de som fortsatt kjører noe eldre versjoner enn Windows 10.
Husk at alle med Datahjelperne Pluss får personlig hjelp av oss.