
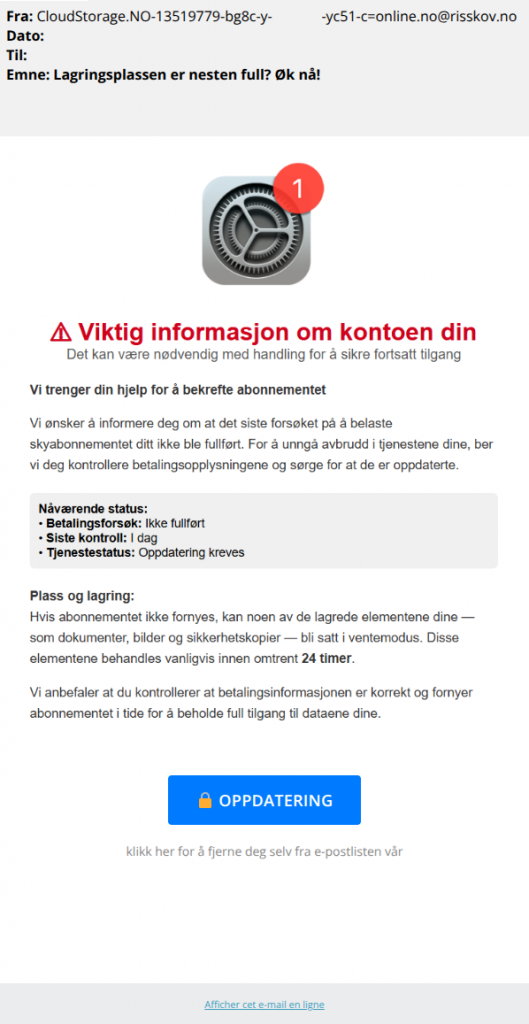
Denne e-posten, som utgir seg for å være fra CloudStorage, ble videresendt til vår mailsjekker. Vår konklusjon var at e-posten vurderes som usikker og den er et phishing-forsøk. Avsenderadressen er “CloudStorage.NO-13519779-bg8c-y-[start på mottakers e-post]-yc51-c=online.no@risskov.no” og emnet er “Lagringsplassen er nesten full? Øk nå!”.
Vi anbefaler å ikke klikke på noen lenke/knapp i denne e-posten eller oppgi noen form for personlig/finansiell informasjon.
Hvordan fungerer denne svindelen?
E-posten er et phishing-forsøk, altså et forsøk på å “fiske” informasjon fra deg for så å misbruke den informasjonen:
E-posten hevder at siste forsøk på å trekke betaling for ditt skylagrings-abonnement ikke gikk, og at det må fikses for at du fortsatt skal ha tilgang til skylagringen. Videre viser e-posten til en knapp det står “Oppdatering” på for å løse dette. Men e-posten er egentlig ikke fra noen skylagringstjeneste og lenken i knappen går til en nettside som ikke har noe med skylagring å gjøre, selv om det kan se slik ut. Der blir du etter hvert enten bedt om å fylle inn personlig/sensitiv informasjon, som da kan misbrukes, eller det lastes ned skadelig programvare på din PC/enhet.
E-posten ønsker rett og slett å lure fra deg informasjon og/eller få deg til å besøke skadelige nettsider.
Hva avslører denne e-posten?
- Avsenderadressen er ikke en troverdig og relevant e-postadresse som noen skylagringsleverandør ville sendt fra.
- Lenken e-posten viser til, leder til en nettside som ikke har noe med skylagring å gjøre.
- Den lange avsenderadressen inneholder starten på mottakers e-postadresse – dette er et rødt flagg.
- Det står ikke hvilken skylagringstjeneste e-posten er fra, “CloudStorage” er ingen kjent og seriøs skylagringstilbyder.
- E-posten forsøker å skremme og stresse mottaker med at man har “innen 24 timer” på å ordne dette. Dette er en vanlig svindeltaktikk, svindlerne håper at mottaker ikke skal ta seg tid til å tenke kritisk før man trykker på noe.
Her er noen gode forholdsregler for å unngå å bli svindlet:
- Bruk sunn fornuft før du utleverer personlig informasjon. Når du får et varsel fra banken din eller en annen større institusjon, må du aldri klikke på lenken i e-posten. Åpne i stedet nettleservinduet, for eksempel Chrome, og skriv inn adressen direkte i adressefeltet. Slik kan du forsikre deg om at nettstedet er ekte.
- Stol aldri på alarmerende meldinger. De fleste anerkjente selskaper vil ikke be om personlig informasjon eller kontodetaljer via e-post. Dette inkluderer banken din, forsikringsselskapet og alle selskaper du gjør forretninger med. Hvis du noen gang mottar en e-post som ber om noen form for kontoinformasjon, så slett den umiddelbart og ring deretter selskapet for å bekrefte at kontoen din er OK.
- Ikke åpne vedlegg i mistenkelige eller merkelige e-poster – spesielt Word, Excel, PowerPoint eller PDF-vedlegg.
- Unngå å klikke på lenker i e-poster til enhver tid, fordi disse kan inneholde skadelig programvare. Besøk heller nettstedet direkte ved å skrive inn riktig nettadresse.
- Hold programvaren og operativsystemet oppdatert. Windows er et ofte mål for phishing og andre angrep, så vær sikker på at du er sikker og oppdatert. Spesielt for de som fortsatt kjører noe eldre versjoner enn Windows 10.
Husk at alle med Datahjelperne Pluss får personlig hjelp av oss.