


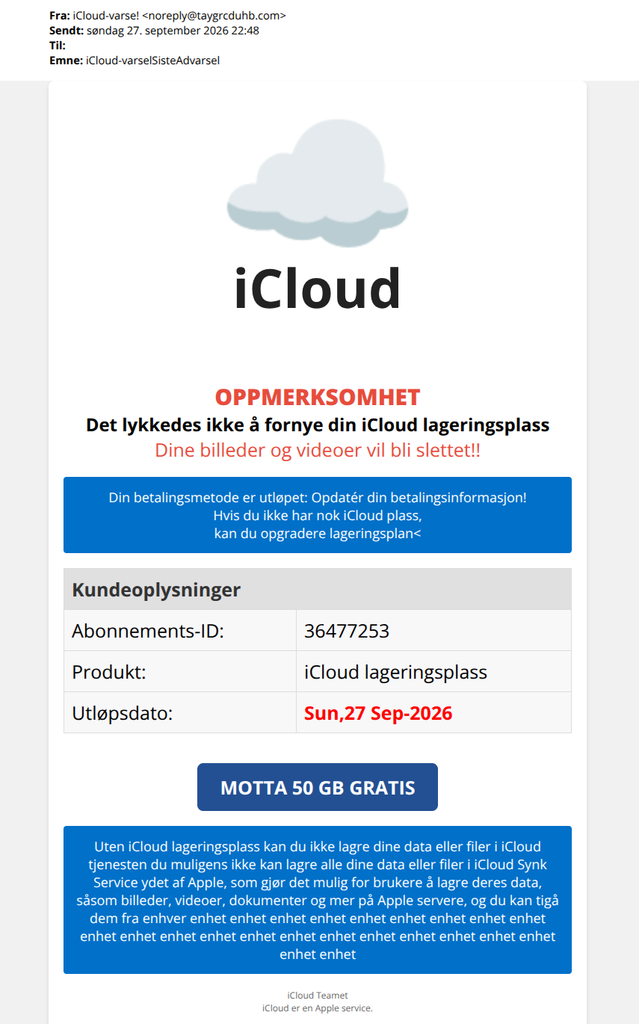
Denne e-posten, som utgir seg for å være fra “iCloud-varse!″, ble videresendt til vår mailsjekker. Vår konklusjon var at e-posten vurderes som usikker og den er et phishing-forsøk. Avsenderadressen er “noreply@taygrcduhb.com” og emnet er “iCloud-varselSisteAdvarsel”.
Vi anbefaler å ikke klikke på noen lenke/knapp i denne e-posten eller oppgi noen form for personlig/finansiell informasjon. Dersom du er i tvil, vil det være lurt å ta direkte kontakt med Apples kundeservice for å sjekke om informasjonen i e-posten er korrekt.
Hvordan fungerer denne svindelen?
E-posten er et phishing-forsøk, altså et forsøk på å “fiske” informasjon fra deg for så å misbruke den informasjonen:
E-posten hevder at mottakers betalingsmetode for lagringsplass i iCloud er utløpt, og henviser til en knapp det står “Motta 50 GB gratis” på, for å få mer lagringsplass. Men e-posten er egentlig ikke fra Apple/iCloud og lenken i knappen går til en nettside som ikke har noe med Apple/iCloud å gjøre, selv om det kan se slik ut. Der blir du etter hvert enten bedt om å fylle inn personlig/sensitiv informasjon, som da kan misbrukes, eller det lastes ned skadelig programvare på din PC/enhet.
E-posten ønsker rett og slett å lure fra deg informasjon og/eller få deg til å besøke skadelige nettsider.
Hva avslører denne e-posten?
- Avsenderadressen er ikke en troverdig og relevant e-postadresse som Apple og iCloud ville sendt fra.
- Lenken e-posten viser til, leder til en nettside som ikke har noe med Apple og iCloud å gjøre.
- E-posten starter med å hevde at det er problemer med betalingsmetoden, men fokuserer så på å tilby gratis ekstra lagringsplass.
- Teksten i emnefeltet har flere ord, men er uten mellomrom, det virker ikke profesjonelt.
- E-posten er på dansk, men med mange skrivefeil. Slike detaljer er avslørende.
- Stort fokus på å stresse og skremme mottaker, noe som er en kjent taktikk i svindelforsøk.
- Teksten i den nederste blå boksen viser helt tydelig at noe er galt, da de siste linjene kun består av ordet “enhet”.
Her er noen gode forholdsregler for å unngå å bli svindlet:
- Bruk sunn fornuft før du utleverer personlig informasjon. Når du får et varsel fra banken din eller en annen større institusjon, må du aldri klikke på lenken i e-posten. Åpne i stedet nettleservinduet, for eksempel Chrome, og skriv inn adressen direkte i adressefeltet. Slik kan du forsikre deg om at nettstedet er ekte.
- Stol aldri på alarmerende meldinger. De fleste anerkjente selskaper vil ikke be om personlig informasjon eller kontodetaljer via e-post. Dette inkluderer banken din, forsikringsselskapet og alle selskaper du gjør forretninger med. Hvis du noen gang mottar en e-post som ber om noen form for kontoinformasjon, så slett den umiddelbart og ring deretter selskapet for å bekrefte at kontoen din er OK.
- Ikke åpne vedlegg i mistenkelige eller merkelige e-poster – spesielt Word, Excel, PowerPoint eller PDF-vedlegg.
- Unngå å klikke på lenker i e-poster til enhver tid, fordi disse kan inneholde skadelig programvare. Besøk heller nettstedet direkte ved å skrive inn riktig nettadresse.
- Hold programvaren og operativsystemet oppdatert. Windows er et ofte mål for phishing og andre angrep, så vær sikker på at du er sikker og oppdatert. Spesielt for de som fortsatt kjører noe eldre versjoner enn Windows 10.
Husk at alle med Datahjelperne Pluss får personlig hjelp av oss.