
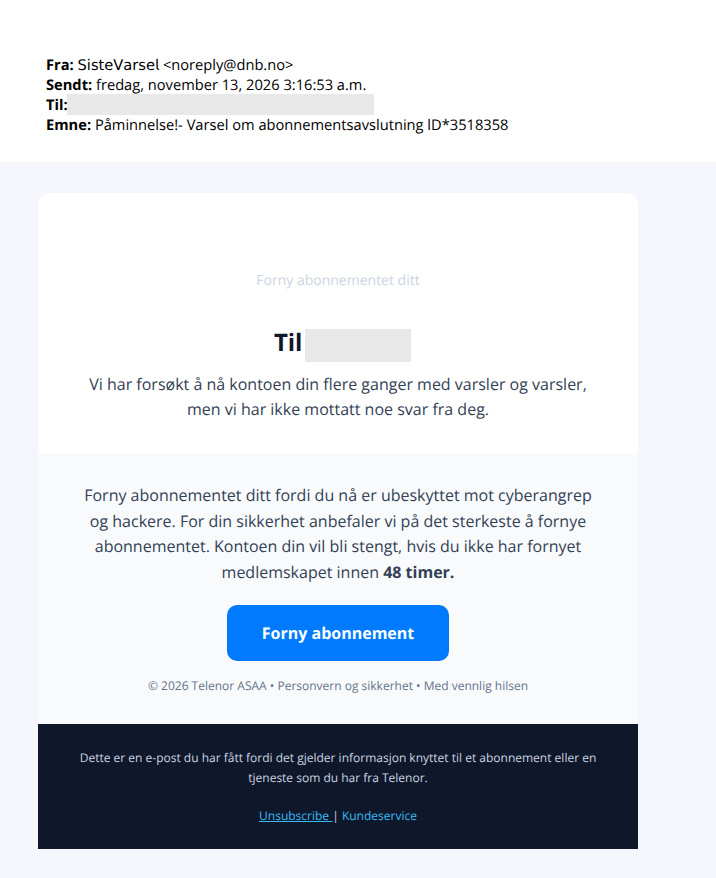
Denne e-posten ble videresendt til vår mailsjekker, den utgir seg for å være fra “SisteVarsel”, DNB og Telenor. Vår konklusjon var at e-posten vurderes som usikker og at den sannsynligvis er et phishing-forsøk. Avsenderadressen er “noreply@dnb.no” og emnet er “Påminnelse!- Varsel om abonnementsavslutning ID*3518358”.
Vi anbefaler å ikke klikke på noen lenke/knapp i denne e-posten eller oppgi noen form for personlig/finansiell informasjon. Dersom du er i tvil, vil det være lurt å ta direkte kontakt med DNB eller Telenors kundeservice for å sjekke om informasjonen i e-posten er korrekt.
Hvordan fungerer denne svindelen?
E-posten er et phishing-forsøk, altså et forsøk på å “fiske” informasjon fra deg for så å misbruke den informasjonen:
E-posten hevder at et abonnement er utløpt og at mottaker nå er “ubeskyttet mot cyberangrep og hackere”. Videre viser den til en knapp det står “Forny abonnement” på for fornye abonnementet. Men e-posten er egentlig ikke fra DNB, Telenor eller noen annen leverandør av sikkerhetsabonnement, og lenken går til en nettside som ikke har noe med slikt å gjøre, selv om det kan se slik ut. Der blir du etter hvert enten bedt om å fylle inn personlig/sensitiv informasjon, som da kan misbrukes, eller det lastes ned skadelig programvare på din PC/enhet.
E-posten ønsker rett og slett å lure fra deg informasjon og/eller få deg til å besøke skadelige nettsider.
Hva avslører denne e-posten?
- Det er rart at avsenderadressen viser til DNB, men at e-posten lenger ned viser til Telenor. Dette er et rødt flagg.
- E-posten viser til et “abonnement”, men sier ikke noe mer om hva dette abonnementet gjelder eller går ut på.
- E-posten forsøker å stresse mottaker med en frist på 48 timer, dette er en vanlig taktikk innen svindelforsøk på e-post.
- Rar setningsoppbygging i e-posten er avslørende.
Her er noen gode forholdsregler for å unngå å bli svindlet:
- Bruk sunn fornuft før du utleverer personlig informasjon. Når du får et varsel fra banken din eller en annen større institusjon, må du aldri klikke på lenken i e-posten. Åpne i stedet nettleservinduet, for eksempel Chrome, og skriv inn adressen direkte i adressefeltet. Slik kan du forsikre deg om at nettstedet er ekte.
- Stol aldri på alarmerende meldinger. De fleste anerkjente selskaper vil ikke be om personlig informasjon eller kontodetaljer via e-post. Dette inkluderer banken din, forsikringsselskapet og alle selskaper du gjør forretninger med. Hvis du noen gang mottar en e-post som ber om noen form for kontoinformasjon, så slett den umiddelbart og ring deretter selskapet for å bekrefte at kontoen din er OK.
- Ikke åpne vedlegg i mistenkelige eller merkelige e-poster – spesielt Word, Excel, PowerPoint eller PDF-vedlegg.
- Unngå å klikke på lenker i e-poster til enhver tid, fordi disse kan inneholde skadelig programvare. Besøk heller nettstedet direkte ved å skrive inn riktig nettadresse.
- Hold programvaren og operativsystemet oppdatert. Windows er et ofte mål for phishing og andre angrep, så vær sikker på at du er sikker og oppdatert. Spesielt for de som fortsatt kjører noe eldre versjoner enn Windows 10.
Husk at alle med Datahjelperne Pluss får personlig hjelp av oss.